Anwendungen und Zustimmungen
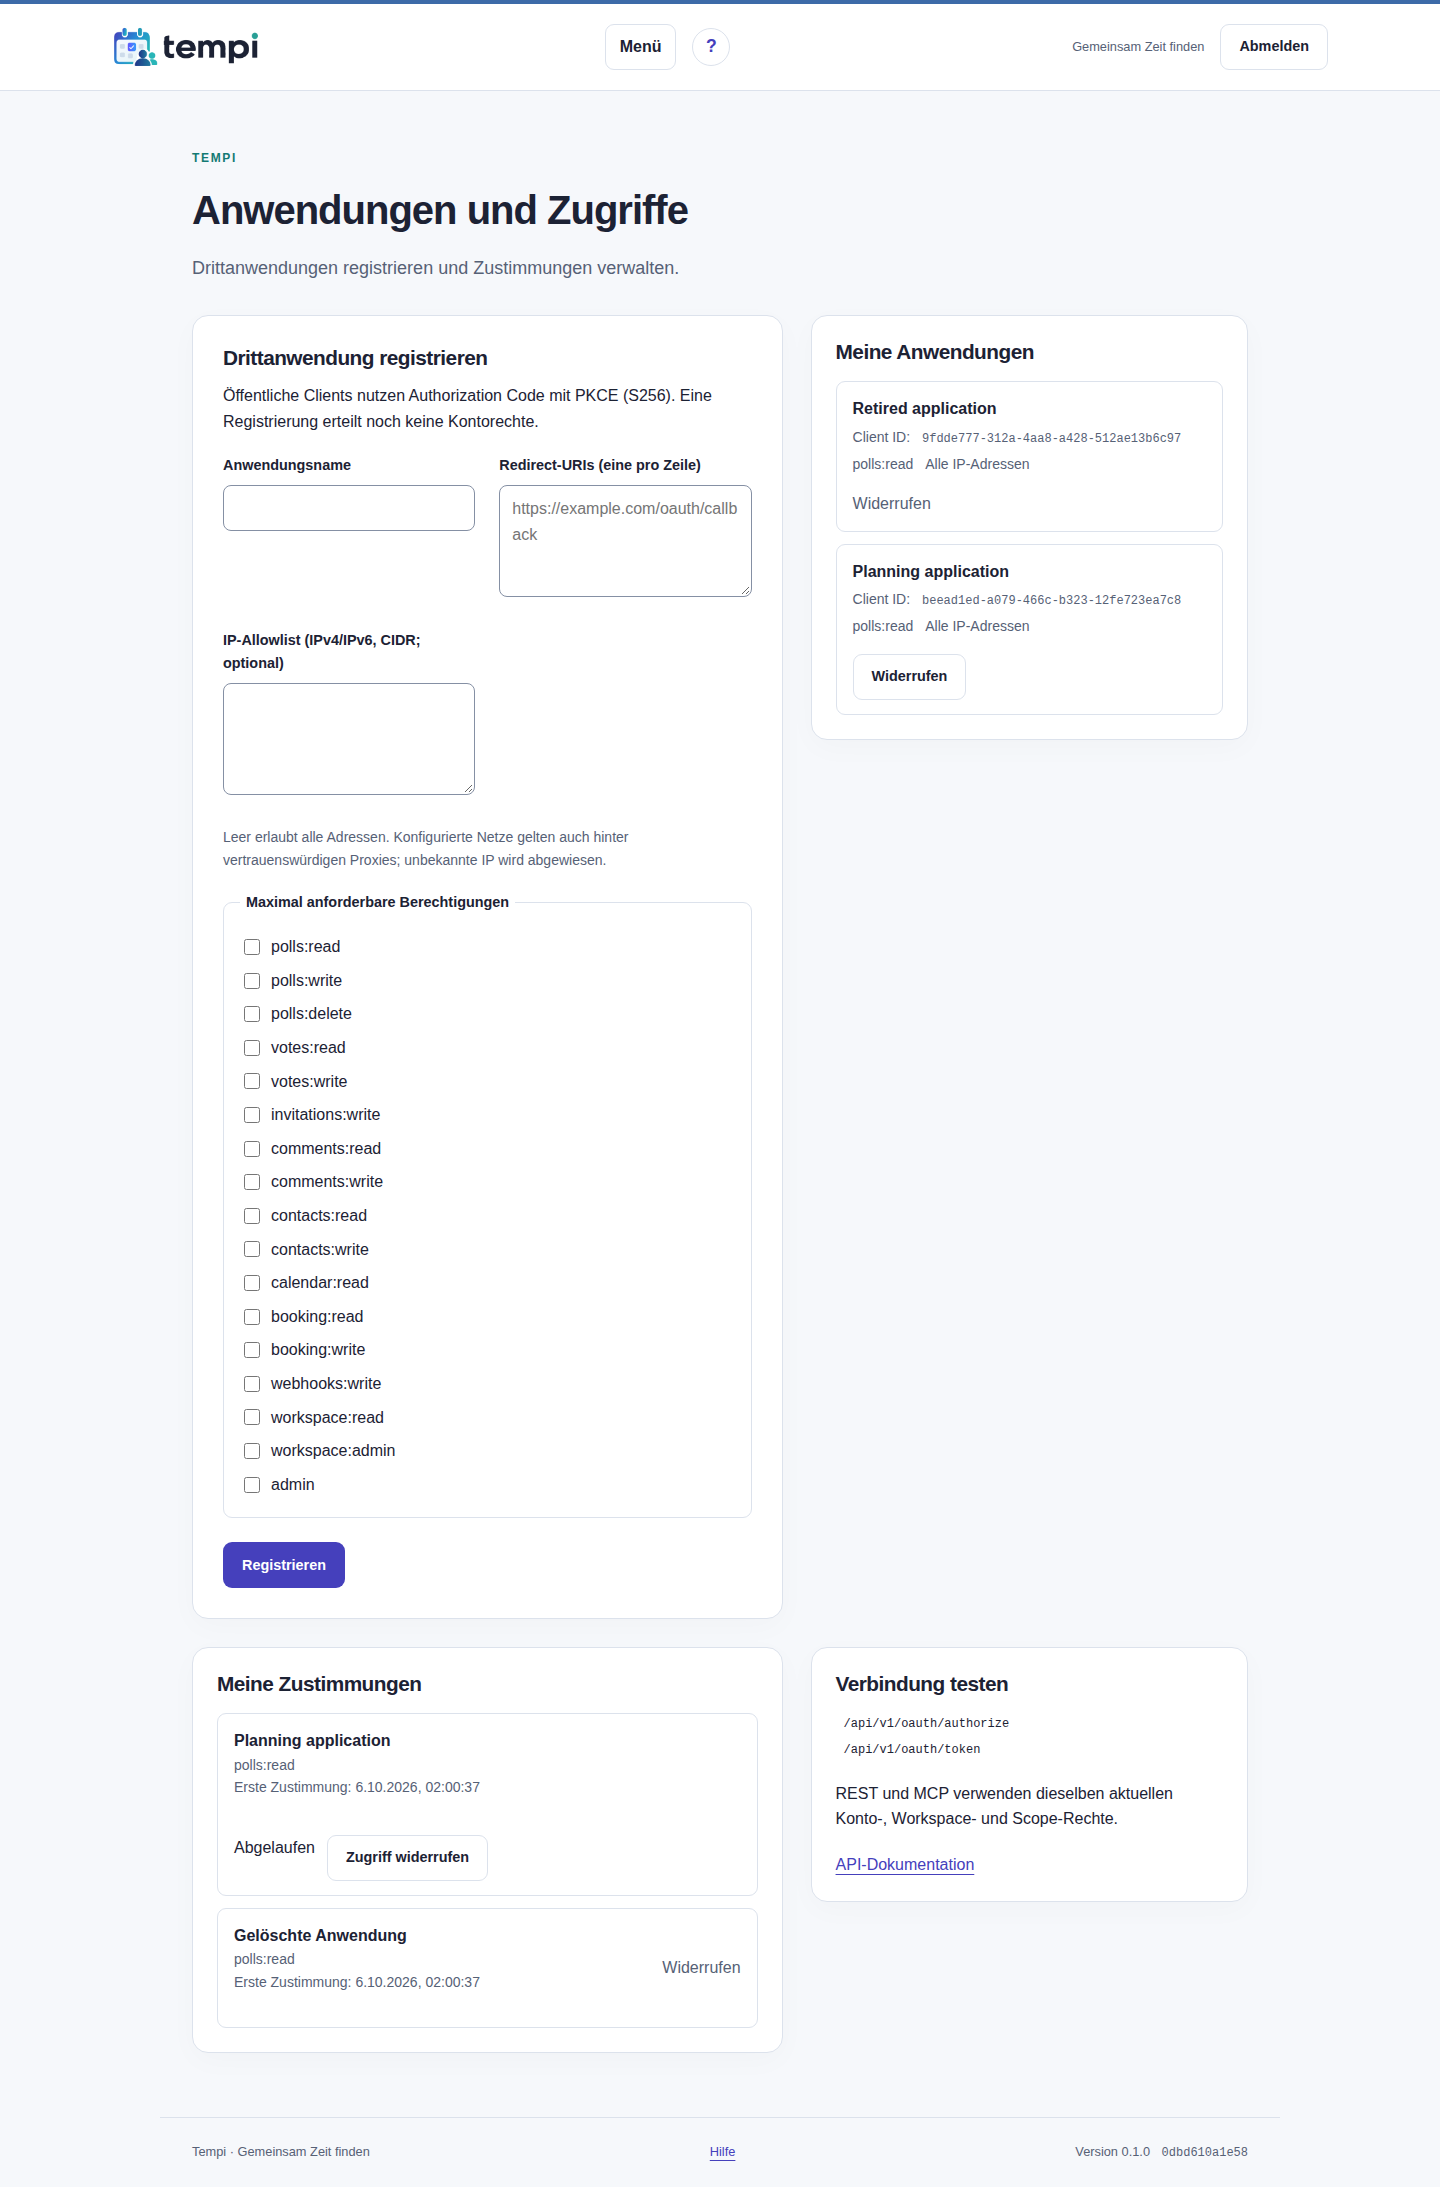
Registriere eine öffentliche Anwendung mit exakten HTTPS-Redirects (lokal ist HTTP erlaubt) und den maximal gewünschten Scopes. Erst eine eigene Zustimmung erlaubt Kontozugriff. Widerruf ist dauerhaft. Eine gelöschte Anwendung erscheint neutral; ihre Zustimmungen bleiben nur als widerrufene eigene Historie. „Erste Zustimmung“ bezeichnet den ersten Zustimmungszeitpunkt.
Öffne Einstellungen → Anwendungen, trage einen Namen und eine exakte Redirect-Adresse je Zeile ein und wähle die maximalen Berechtigungen. Beschränke sie auf den Bedarf der Anwendung. Die IP-Allowlist ist optional. Die Registrierung liefert eine Client-ID und gewährt noch keinen Kontozugriff.
Die Freigabe erfolgt auf einer eigenen Zustimmungsseite. Unter Meine Zustimmungen kannst du aktive Zugriffe widerrufen. Abgelaufene Zugriffe besitzen keinen aktuellen Code oder Refresh-Token. Widerruf behält deine Zustimmungshistorie. Gelöschte Apps erscheinen ohne alten Namen, Redirects und IP-Daten. Eine aktive App benötigt zum Wiederverbinden neue Zustimmung; ein widerrufener Client muss neu registriert werden.
Bei einem Eingabefehler prüfe Redirects und IP-Netze und versuche es erneut. Haben sich Anmeldung oder Workspace-Rechte geändert, melde dich neu an oder wende dich an einen aktuellen Owner. Die Freigabehilfe erklärt den nächsten Schritt.
Native Clients mit HTTP 127.0.0.1 oder [::1] dürfen einen anderen lokalen Port wählen; Host, Pfad und Query müssen übereinstimmen. Der Token-Tausch wiederholt den exakten Redirect der Zustimmung. IP-Literale sind gegenüber localhost vorzuziehen; dort bleibt auch der Port exakt.
Eine Tokenfamilie endet spätestens 30 Tage nach dem ersten Codetausch; Rotation verlängert diese Frist nicht. Danach ist eine erneute Zustimmung nötig. Beim Upgrade auf diese Laufzeitregel werden bestehende Refresh-Familien einmalig widerrufen; betroffene Anwendungen müssen neu autorisiert werden. SA-Client-Credentials bleiben davon unberührt.
Abgelaufene Zugangsdaten haben eine operative Schonfrist von mindestens 24 Stunden, ohne dadurch länger gültig zu sein. Referenzen aus Zustellungen, Webhooks, Buchungsseiten oder Automation können die technische Aufbewahrung verlängern; die Bereinigung läuft begrenzt im Hintergrund. Deine Zustimmungshistorie bleibt erhalten.
Bildbeispiele