Anmelderichtlinie
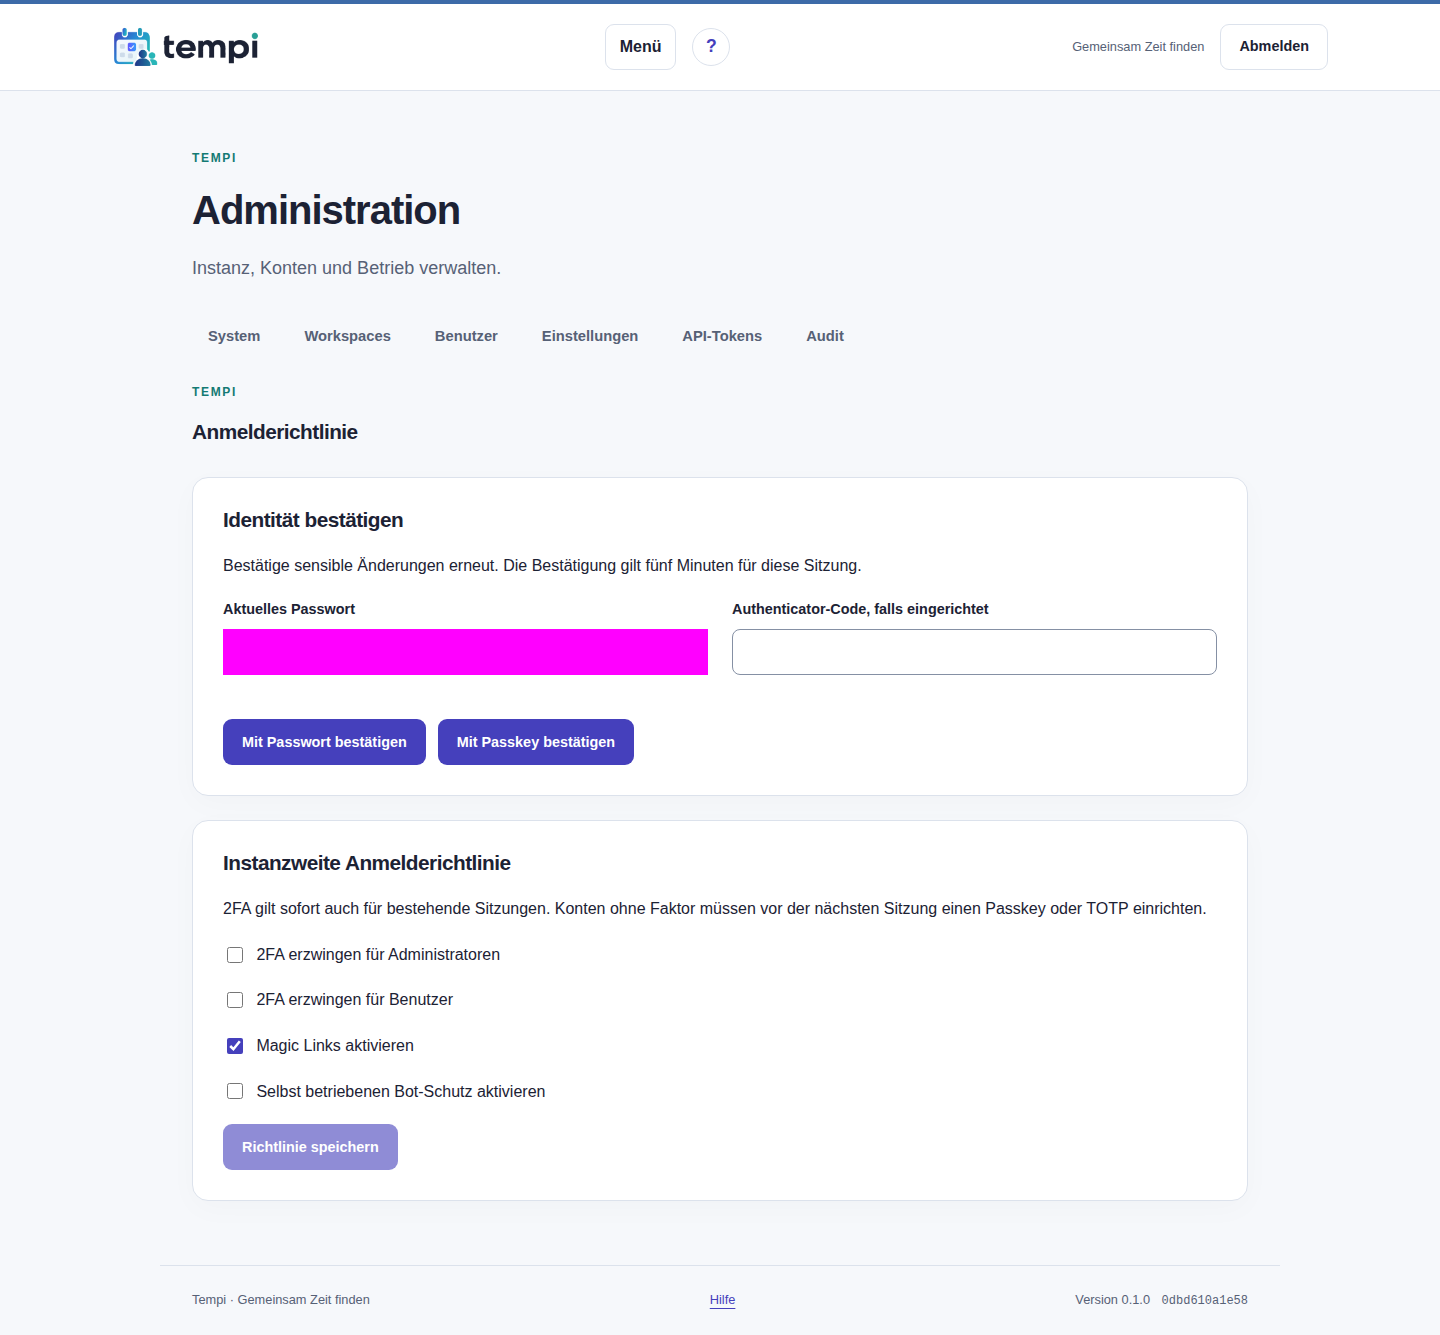
Nur Instanzadministratoren mit aktueller Sitzung und frischer Identitätsbestätigung können diese Richtlinie ändern. 2FA kann für Benutzer, Administratoren oder beide Rollen erzwungen werden. Die Richtlinie gilt sofort für bestehende Sitzungen. Ohne bereits eingerichteten Faktor ist die nächste Anmeldung auf dessen Einrichtung beschränkt.
Magic Links sind optional. Google, Microsoft und generisches OIDC werden unabhängig davon durch den Betreiber konfiguriert. Der selbst betriebene Bot-Schutz schützt Anmelde-, Gast- und Abstimmungsaktionen ohne Drittanbieter-Tracking.
Der Faktor-Reset aus der Benutzerverwaltung verlangt ebenfalls frische Bestätigung. Er entfernt Passkeys, TOTP und Wiederherstellungscodes und beendet alle Sitzungen des Zielkontos. Die 2FA-Pflicht bleibt bestehen. Prüfe das Zielkonto vor dem ausdrücklichen Bestätigen. Abbrechen löst keinen Reset aus.
Eine abgelaufene oder widerrufene Bestätigung muss erneuert werden. Bei Aktivierung des Bot-Schutzes bestätige den Browser vor der nächsten geschützten Aktion. Bewahre einen getesteten Betreiber-Wiederherstellungsweg auf.
Bildbeispiele